JFrog Ltd., das Liquid-Software-Unternehmen und Entwickler der JFrog Software Supply Chain Plattform, dem System of Record für Software-Artefakte, Binärdateien und KI-Assets, stellt neue Lösungen vor, die mit Zscaler™, Cloudflare und Netskope integriert sind. Diese drei zählen zu den branchenführenden Anbietern für Secure Access Service Edge (SASE) und ermöglichen es, bösartige Pakete bereits auf Netzwerkebene zu stoppen, bevor sie die Rechner der Nutzer erreichen. Der JFrog Traffic Controller arbeitet universell mit SASE-Lösungen und JFrog Curation zusammen und sorgt für eine Kontrolle auf Netzwerkebene, die Download-Anfragen für Software-Pakete automatisch über JFrog Artifactory als zentrale Vertrauensquelle umleitet. So können alle Entwickler und KI-Agenten sicher und mit hohem Tempo arbeiten, während das Unternehmen zugleich eine Lösung erhält, die Umgehungen verhindert.
Der Bericht JFrog 2026 Software Supply Chain Security State of the Union verzeichnet einen Anstieg bösartiger Pakete um 451 Prozent im Jahresvergleich, auf über 171.000 Fälle. Dennoch können nur 40 Prozent der Unternehmen bösartige Pakete überhaupt erkennen, und offengelegte Geheimnisse wie Passwörter oder Zugangsschlüssel spüren gerade einmal 28 Prozent auf. Ausgerechnet die Bedrohungen, die am schnellsten wachsen, sind heute am schlechtesten abgedeckt.
„Open Source treibt die Software-Innovation seit Jahrzehnten voran, doch in der heutigen Zero-Trust-Welt reicht es nicht mehr aus, Datenverkehr einfach zuzulassen. Unternehmen müssen kontrollieren, was in ihre Software-Lieferkette gelangt, ob es nun von einem Entwickler, einem KI-Agenten oder einem automatisierten Werkzeug angefordert wird. Die Antwort ist nicht ein weiterer Sicherheitsalarm oder eine weitere Schranke, die den Entwickler ausbremst. Es wird ein universeller Kontrollpunkt benötigt, der sicherstellt, dass jedes Paket durch ein einziges, vertrauenswürdiges System of Record läuft, in dem Richtlinien zentral verwaltet und durchgesetzt werden", sagt Shlomi Ben Haim, Mitgründer und CEO von JFrog. „Der JFrog Traffic Controller erweitert diese Kontrolle bis an den Netzwerkrand und schafft einen vertrauenswürdigen Pfad, über den Software ins Unternehmen gelangt, ohne Ausnahmen, während Entwickler und KI-Agenten ungestört weiterarbeiten. Wir freuen uns sehr, mit den weltweit führenden Sicherheitsunternehmen zusammenzuarbeiten und diese Vision zu unseren Kunden zu bringen, ohne dabei JFrogs universelle Philosophie aufzugeben: Wir geben unseren Kunden die freie Wahl, ohne Kompromisse bei Kontrolle, Sicherheit oder Tempo."
Die Bedrohung und die Lücken in der KI-Governance werden größer
Die heutige Bedrohung reicht weit über bekannte bösartige Pakete hinaus. KI-Coding-Agenten wie Claude Code, Cursor, Copilot und Kiro laufen inzwischen direkt auf den Rechnern der Entwickler, rufen eigenständig Abhängigkeiten ab, installieren Bibliotheken und stoßen Build-Prozesse an, mit wenig bis gar keiner Prüfung. Agenten befolgen, ebenso wie Entwickler, nicht immer die Proxy-Konfigurationen, konsultieren keine Listen freigegebener Pakete und halten nicht inne, bevor sie Pakete aus den standardmäßigen öffentlichen Registries beziehen. Jede Agenten-Sitzung ist daher ein potenziell nicht überwachter Zugangspunkt in der Software-Lieferkette des Unternehmens.
Dieses Risiko verschärft sich, da moderne KI-Modelle Angreifern helfen, Schwachstellen immer schneller zu finden und auszunutzen. Das Zeitfenster zwischen Offenlegung und aktivem Angriff ist auf wenige Stunden geschrumpft. Nur wer jede Software-Komponente im Blick hat, die ins Unternehmen gelangt, kann daher noch verlässlich beurteilen, ob er angreifbar ist, bevor die Angreifer es herausfinden.
Gartner erkennt diese wachsenden Risiken an und nennt Software-Lieferketten eine von „vier kritischen und unvorhersehbaren Bedrohungen, bei denen Angreifer im deutlichen Vorteil sind, um Schwachstellen in den anvisierten Unternehmen erfolgreich auszunutzen". Diese Sicherheitslücke ist real, nicht bloß theoretisch, und sie hat strukturelle Ursachen. KI-Coding-Agenten, autonome Build-Werkzeuge und Mitarbeiter außerhalb der Entwicklung, die KI-gestützte Anwendungen nutzen, laden Abhängigkeiten häufig direkt aus öffentlichen Registries herunter. Damit umgehen sie sämtliche Kontrollen auf Pipeline-Ebene und hinterlassen keine Prüfspur.
Umleiten statt Blockieren: Wie JFrog die Governance-Lücke schließt
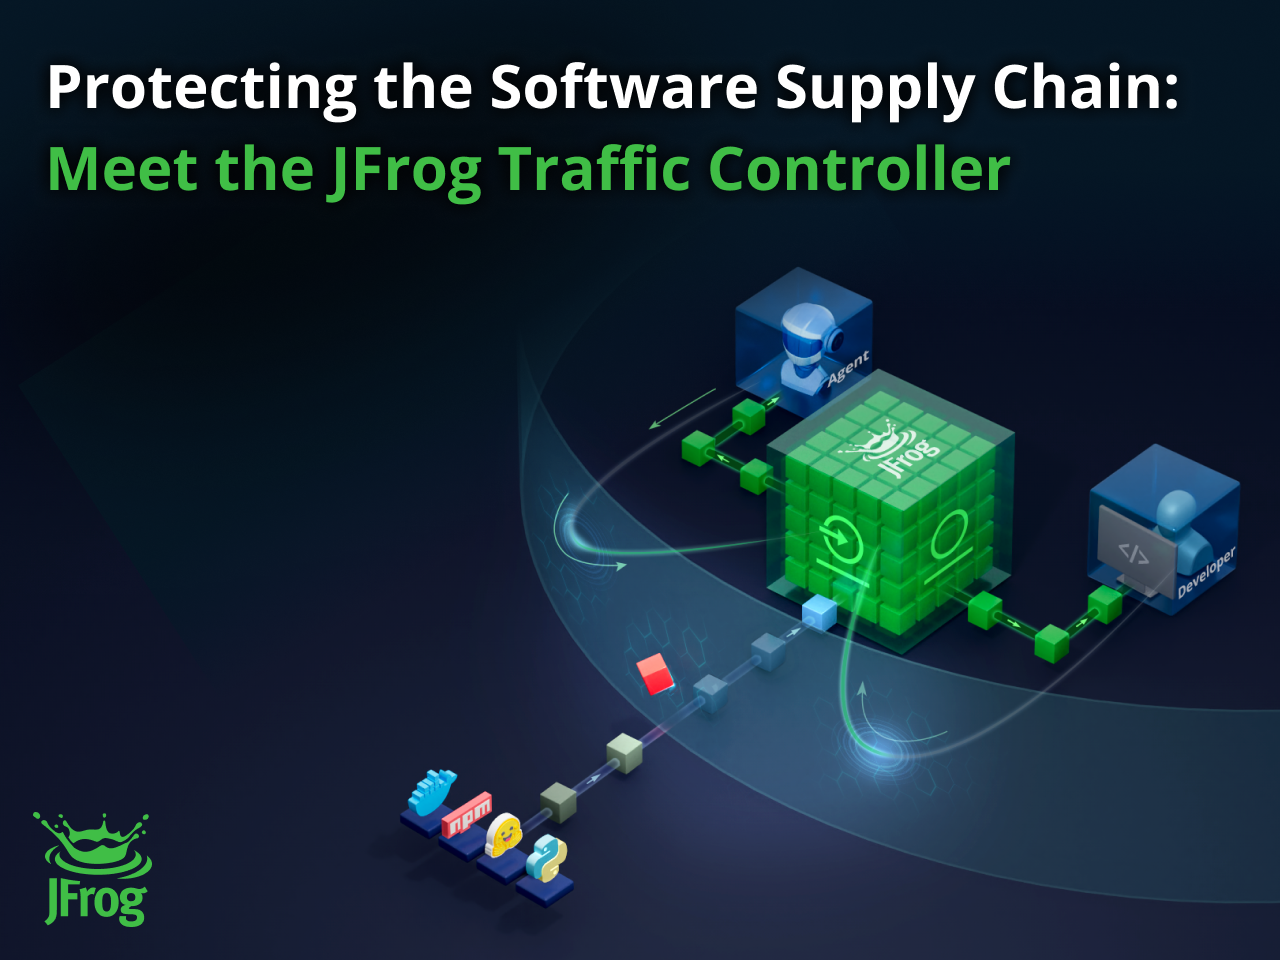
Die JFrog Software Supply Chain Plattform hilft, bösartige und unerwünschte Pakete bereits auf Netzwerkebene zu stoppen, und protokolliert lückenlos und prüfbar jedes Paket, das ins Unternehmen gelangt, auch bei paralleler Nutzung von Zscaler, Cloudflare und Netskope. Statt Anfragen, die gegen Richtlinien verstoßen, einfach zu blockieren, leitet der JFrog Traffic Controller ausgehende Paket-Downloads transparent über JFrog Artifactory um. Dort prüft JFrog Curation jedes Paket anhand der konfigurierten Richtlinien für Sicherheit, Lizenzen und Qualität, bevor es ins Unternehmen gelangt. Konforme Pakete werden ohne Unterbrechung ausgeliefert, während manipulierte Pakete gestoppt werden. Sofern verfügbar, wird automatisch eine sichere, freigegebene Version bereitgestellt.
„Durch die Partnerschaft mit Cloudflare, Netskope und Zscaler arbeitet unser Traffic Controller nativ mit der Sicherheitsinfrastruktur zusammen, die unsere Kunden bereits nutzen", sagt Gal Marder, Chief Strategy Officer von JFrog. „Wir ermöglichen es dem gesamten Ökosystem der Software-Sicherheit, denselben Standard reibungslos durchzusetzen: Jedes Paket wird vor der ersten Nutzung kuratiert, jede Transaktion erfasst, keine Ausnahmen. So entsteht eine Lieferkette, der die Branche tatsächlich vertrauen kann."
Wenn die Pipeline sicher ist, der Perimeter aber nicht
Adyen, eine globale Fintech-Plattform, die es Unternehmen ermöglicht, Zahlungen über Online-, Mobil- und stationäre Kanäle anzunehmen, zu verarbeiten und abzuwickeln, hat seine Software-Lieferkette auf der JFrog Plattform konsolidiert, um seine unternehmensweiten DevSecOps-Praktiken zu skalieren. Adyen nutzt JFrog Curation als Echtzeit-Firewall, um bösartige Open-Source-Pakete daran zu hindern, in die eigenen Software-Pipelines zu gelangen. So können Entwickler Software-Komponenten sicher beziehen, ohne Schwachstellen einzuschleppen, und das ohne jede Störung ihres Workflows.
„JFrog Curation stellt eine Firewall für Open-Source-Pakete bereit. Man legt Richtlinien fest, die das Unternehmen schützen, aber das Ziel ist nicht, ‚Nein’ zu sagen", erläutert Supun Vidana Pathiranage, DevSecOps Specialist bei Adyen. „Es geht darum, wie wir Entwicklern helfen können, ihre Arbeit fortzusetzen, ohne ihren Workflow zu stören. Wir ermöglichen Entwicklung, wir blockieren sie nicht."
Unterstützte Gateway-Sicherheitslösungen zum Start
Die JFrog-Traffic-Controller-Lösung ist ab sofort über JFrog Curation verfügbar und unterstützt:
Zscaler Internet Access™ (ZIA™): Erkennt den Datenverkehr von Software-Paketen der Lieferkette und leitet ihn zur Kuratierung über JFrog um.
Cloudflare Gateway: Lässt sich so konfigurieren, dass es den Datenverkehr öffentlicher Registries per TLS-Inspektion prüft und Paket-Anfragen über Firewall-Richtlinien an JFrog Artifactory umleitet.
Netskope One SSE: Wendet Echtzeit-Schutzrichtlinien an, um den Datenverkehr der Paketmanager über JFrog umzuleiten, mit Browser-Passthrough zur Wahrung der Developer Experience.
Im Zentrum der JFrog Plattform dient Artifactory als System of Record für die Software-Lieferkette und speichert, verwaltet und steuert die Binärdateien und Pakete, auf die Unternehmen angewiesen sind. In Kombination mit JFrog Curation entsteht so eine einzige verlässliche Instanz, geschützt durch richtliniengesteuerte Kontrollen, die verhindern, dass bösartige, riskante oder unerwünschte Pakete in die Software-Lieferkette gelangen. Der JFrog Traffic Controller weitet diesen Schutz bis an den Netzwerkrand aus und wahrt zugleich die Wahlfreiheit der Kunden. Er setzt die Kontrollen universell durch und lässt sich mit führenden SASE-Anbietern integrieren, sodass Kunden ihre bevorzugte Lösung wählen können.
„Indem wir JFrogs Paket-Intelligenz in die Echtzeit-Schutzrichtlinien von Netskope einbringen, erhalten gemeinsame Kunden eine kontextbezogene, richtliniengesteuerte Antwort auf jeden Paket-Download, die den Build-Ablauf von Nutzern und Agenten unterstützt, statt wie eine herkömmliche Lösung nur den Zugriff blockieren zu können", sagt David Willis, Vice President, Technology Alliances, bei Netskope.